Falhas no PHP descobertas por IA tiram sites do ar em vários países
Vulnerabilidades podem permitir invasões remotas, e órgãos públicos retiraram páginas do ar para proteger dados.
Sites de órgãos públicos, empresas e instituições de diferentes países ficaram fora do ar nesta quarta-feira (21) após a divulgação de falhas críticas de segurança no PHP, uma das linguagens de programação mais utilizadas na internet. As vulnerabilidades foram identificadas com auxílio de inteligência artificial (IA) e levaram organizações a suspender serviços temporariamente para evitar possíveis invasões.
- Participe do nosso grupo de WhatsApp
- Participe do nosso grupo de Telegram
- Confira os jogos e classificação dos principais campeonatos
Os desenvolvedores do PHP divulgaram correções de segurança e recomendaram que os usuários atualizem seus sistemas imediatamente. Empresas de cibersegurança alertaram que as falhas podem ser exploradas por criminosos, o que provocou uma corrida internacional para proteger servidores e plataformas digitais.
Em diversos países europeus, órgãos governamentais optaram por retirar páginas da internet como medida preventiva. No Brasil, segundo informações publicadas pelo portal g1, sistemas de tribunais e da Agência Nacional de Telecomunicações (Anatel) também foram suspensos temporariamente para proteger informações até a conclusão de avaliações técnicas.
A preocupação aumentou após especialistas alertarem que ferramentas de inteligência artificial podem facilitar a análise e a exploração das vulnerabilidades. Com os detalhes técnicos da falha divulgados publicamente, servidores que ainda não receberam as atualizações podem ficar mais expostos a ataques.
Tiffany Farriss, diretora-executiva interina da Associação Drupal, afirmou à agência Reuters que o problema pode atingir uma parcela significativa da internet. Segundo ela, servidores que utilizam versões do PHP lançadas nas últimas duas décadas podem estar vulneráveis.
A Agência de Segurança Nacional dos Estados Unidos (NSA) também alertou para o risco de invasores conseguirem acesso direto a sistemas de dados e bancos de dados hospedados em servidores afetados.
De acordo com a empresa de cibersegurança Wiz, as falhas podem permitir a execução remota de códigos sem autenticação prévia. Uma das vulnerabilidades também pode possibilitar o acesso a informações sensíveis armazenadas na memória dos servidores.
O PHP é uma linguagem de programação criada no início dos anos 1990 e utilizada para processar conteúdos de sites antes que eles sejam enviados ao navegador dos usuários. Gratuito e de código aberto, o sistema é mantido por uma comunidade de desenvolvedores e está presente em plataformas populares, como WordPress, Drupal, Joomla e Magento.
Segundo a plataforma W3Techs, cerca de 75% dos sites cuja linguagem de programação pode ser identificada utilizam PHP. A ampla presença da tecnologia ajuda a explicar o alcance potencial das falhas de segurança.
Dados da empresa de inteligência de internet Censys indicam que aproximadamente 1,5 milhão dos 2,6 milhões de servidores identificados utilizam versões do PHP para as quais ainda não havia correção disponível, conforme os dados citados no levantamento.
Na Europa, as medidas preventivas atingiram diferentes setores. Na Holanda, a agência nacional de cibersegurança suspendeu seu próprio site, assim como o Porto de Roterdã, o portal governamental Overheid.nl, a federação nacional de futebol, KNVB, páginas de partidos políticos e sites de hospitais.
Na Dinamarca, a empresa municipal de tecnologia Kombit suspendeu diversos serviços, incluindo a plataforma nacional de comunicação escolar. Na Finlândia, a fornecedora estatal de serviços de tecnologia Valtori retirou do ar serviços públicos de rede do governo. Na França, o Ministério do Interior colocou seus sites em manutenção preventiva.
Na Alemanha, prefeituras, órgãos públicos, forças policiais, universidades e hospitais também retiraram páginas do ar. Medidas semelhantes foram adotadas por instituições na Espanha, na Bélgica e no Reino Unido.
A enciclopédia digital Wikipedia informou que suspendeu alguns sistemas até que pudessem ser atualizados com segurança. O Internet Archive também ficou temporariamente indisponível durante as medidas para lidar com o problema.
A repercussão chegou a autoridades internacionais. O primeiro-ministro dos Países Baixos afirmou acompanhar a situação, enquanto a primeira-ministra do Japão, Sanae Takaichi, orientou proprietários de sites a verificarem se utilizam PHP e a se prepararem para instalar as atualizações necessárias.
Em comunicado, a Casa Branca informou que tomou conhecimento da vulnerabilidade na sexta-feira e relacionou a descoberta à importância da liderança dos Estados Unidos no desenvolvimento de inteligência artificial.
A Automattic, empresa responsável pelo WordPress.com, declarou que usuários de seus serviços hospedados e da plataforma Tumblr não foram afetados. Os riscos, segundo as informações divulgadas, são maiores para sites administrados por pessoas ou organizações com poucos recursos técnicos, especialmente em serviços de hospedagem compartilhada, nos quais os clientes têm controle limitado sobre os servidores.
Pesquisadores também alertaram para a possibilidade de ataques em larga escala. Lukasz Olejnik, pesquisador associado do King's College London, afirmou à Reuters que campanhas de invasão apoiadas por inteligência artificial podem causar danos significativos a servidores que não forem atualizados.
Costin Raiu, cofundador da empresa de pesquisa e resposta a incidentes de cibersegurança TLP, avaliou que a tecnologia acelera a disputa entre especialistas que identificam falhas e criminosos que tentam explorá-las. Segundo ele, um dos riscos é o comprometimento em massa de servidores vulneráveis.
A descoberta das falhas foi atribuída, de forma independente, às empresas de cibersegurança Calif e Wiz, que relataram ter utilizado ferramentas de inteligência artificial durante as análises.
A Calif informou ter identificado as vulnerabilidades em 1º de agosto, com auxílio de um modelo de linguagem, e afirmou que trabalhou na correção desde então. A Wiz, pertencente à Alphabet, controladora do Google, declarou ter encontrado as falhas com sua ferramenta autônoma Wiz Atlas e modelos de inteligência artificial.
Segundo as duas empresas, as vulnerabilidades permaneceram ocultas no código do PHP por mais de uma década e seriam difíceis de explorar manualmente. As equipes responsáveis afirmaram ter comunicado a descoberta aos desenvolvedores do PHP, mantendo os detalhes sob sigilo até a preparação das correções.
No entanto, informações técnicas sobre as falhas foram divulgadas na terça-feira, um dia antes da data prevista para o lançamento da atualização de segurança. A divulgação antecipada elevou a preocupação com possíveis ataques contra sistemas que ainda não haviam sido protegidos.
Fonte: Terra
Comente
Leia também
-
Venda de produtos de limpeza irregulares é vetada pela Anvisa; confira
Agência proíbe comercialização de saneantes sem registro
-
5 indicadores essenciais para monitorar o abastecimento industrial
Para gestores de frotas, plantas industriais e centros de manutenção, o acompanhamento precisa combinar continuidade, produtividade e rastreabilidade
-
-
Secretário é afastado no Maranhão após pedir a PMs que prendam petistas
James Mota diz que falas eram brincadeira, mas governador determina investigação
-
Anvisa aprova novos medicamentos para câncer de pulmão e de mama
Emrelis é indicado para casos específicos de câncer de pulmão, enquanto Poherdy amplia opções para tratar tumores mamários.
-
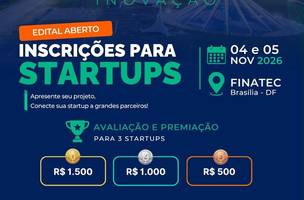
Startups têm até esta sexta (23) para se inscrever no Congresso Conecta IA
Selecionadas vão expor na FINATEC/UnB, nos dias 4 e 5 de novembro, e as três primeiras colocadas dividirão R$ 3 mil em prêmios
-
-
Altamira decreta situação de emergência por incêndios florestais no Pará
Município lidera número de focos de queimadas no Brasil em 2026; fogo já destruiu 4 mil hectares em reservas extrativista
-
Caminhão fica destruído após incêndio na PI-112, na zona Leste de Teresina
Tanto o veículo quanto a carga transportada tiveram perda total. As circunstâncias do incêndio ainda é desconhecida
-
Aeroporto de Teresina retém 80 power banks após novas regras de segurança
Passageiros devem respeitar limites de capacidade e transportar carregadores portáteis na bagagem de mão
-
Alunos de Veterinária promovem ação sobre câncer de mama em pets no Piauí
Atividade no Bioparque Zoobotânico orientou visitantes sobre prevenção, sinais e cuidados veterinários
-
Estácio lança plataforma gratuita para ajudar jovens a escolher uma carreira
Play na Carreira reúne teste vocacional, preparação para o Enem e conteúdos sobre profissões e mercado de trabalho